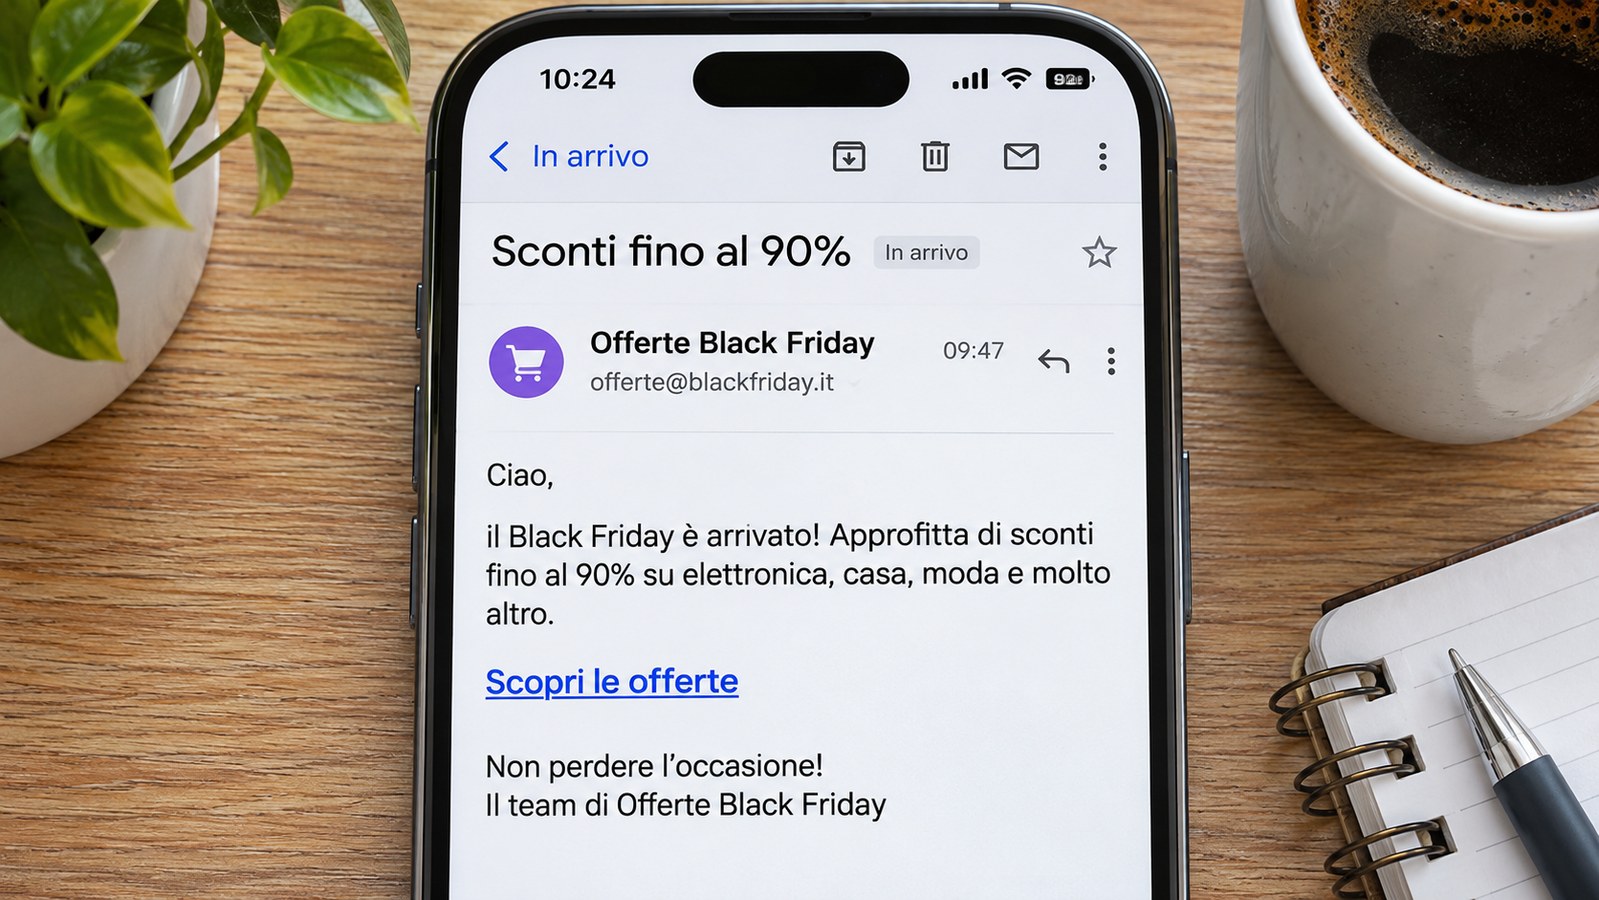
Un’offerta per il Black Friday arriva via email, SMS o inserzione sui social: promette sconti fino al 90%, ma il collegamento porta a un finto negozio online. L’obiettivo delle frodi descritte dai ricercatori di Bitdefender è sottrarre password, dati personali e codici delle carte di credito. Le promesse di risparmio sono quindi il punto di partenza di un percorso che conduce alla richiesta di informazioni.
Secondo la ricerca di Bitdefender citata da SmartWorld, condotta tra il 30 ottobre e il 10 novembre 2026, uno su due tra i messaggi spam promozionali nasconde un tentativo di frode. Il dato riguarda questo insieme di messaggi: non significa che metà di tutte le comunicazioni commerciali ricevute sia fraudolenta.
Che cosa arriva tra email, SMS e annunci social?
Il primo contatto può presentarsi come una promozione legata al Black Friday. Le frodi raggiungono il destinatario attraverso email, SMS e inserzioni sui social network, usando la promessa di un forte ribasso per indirizzarlo verso il negozio falso. Lo sconto pubblicizzato può arrivare fino al 90%: proprio le offerte troppo vantaggiose sono tra gli elementi sui quali concentrare l’attenzione.
Nei finti negozi compaiono loghi copiati di Nike, Ray-Ban, Ugg, Michael Kors e Starlink. Le inserzioni vengono diffuse anche su TikTok. Vedere uno di questi marchi nell’annuncio o nella pagina raggiunta non basta quindi a riconoscere una promozione autentica: nelle frodi individuate, il richiamo al marchio fa parte della presentazione del falso negozio.
Le comunicazioni da valutare comprendono anche le false notifiche di consegna pacchi. In questo caso vengono sfruttati i nomi di FedEx e Amazon per indirizzare le vittime verso pagine false. Il contenuto iniziale cambia: al posto dello sconto c’è una comunicazione sulla consegna, ma resta necessario verificare dove conduce il collegamento.
L’estensione degli sconti a tutto novembre ha inoltre ampliato il tempo a disposizione dei truffatori. L’attenzione alle comunicazioni sospette riguarda dunque l’intero periodo delle offerte, durante il quale possono arrivare sia promozioni fraudolente sia false notifiche sui pacchi.
Dove porta il link e quali dati vengono cercati?
Nel caso delle offerte fraudolente, il collegamento conduce a finti negozi online. Il passaggio da osservare è quello tra il messaggio ricevuto e la pagina che propone l’acquisto. La presenza di un logo conosciuto sulla destinazione non risolve il dubbio, perché proprio la copia dei loghi è una delle caratteristiche indicate dai ricercatori.
I dati presi di mira sono password, informazioni personali e codici delle carte di credito. Una richiesta di queste informazioni sulla pagina raggiunta merita quindi attenzione prima di qualsiasi inserimento. L’offerta economica e la richiesta di dati vanno considerate insieme: il prezzo promesso non sostituisce la verifica dell’indirizzo web.
Per le false notifiche di consegna, i fatti disponibili indicano l’uso dei nomi FedEx e Amazon e il rinvio a pagine false. Non specificano invece quali informazioni vengano richieste in ciascuna pagina. Il controllo resta sull’indirizzo di destinazione, senza considerare il nome del servizio nel messaggio come una conferma della sua autenticità.
Come si distingue la pagina dal canale ufficiale?
L’indicazione è digitare direttamente nel browser l’indirizzo ufficiale del negozio, evitando i collegamenti contenuti in messaggi o annunci sospetti. In questo modo la verifica dell’offerta parte dal sito ufficiale. Il link ricevuto, invece, è proprio il passaggio attraverso il quale le frodi descritte portano verso i negozi contraffatti.
Prima di inserire dati personali occorre verificare con attenzione l’indirizzo web della pagina. Il controllo riguarda quindi la destinazione effettiva, oltre al contenuto visibile. Un logo copiato e una promessa di sconto possono comparire nel falso negozio: nessuno dei due elementi, da solo, conferma che ci si trovi sul sito ufficiale.
Anche la convenienza dichiarata richiede cautela. Le promesse fino al 90% rientrano nelle modalità osservate, ma la percentuale non è una prova sufficiente per giudicare ogni singola offerta. L’indicazione è non fidarsi delle condizioni troppo vantaggiose e verificare il negozio prima di consegnare informazioni personali o dati della carta.
Che cosa fare se il messaggio è già arrivato?
Se l’email, l’SMS o l’inserzione appare sospetta, non aprire il collegamento. Per verificare una promozione, digita direttamente l’indirizzo ufficiale del negozio nel browser. Questo vale anche quando il messaggio mostra un marchio conosciuto: i casi descritti comprendono proprio negozi falsi costruiti usando loghi di aziende riconoscibili.
Se hai già aperto la pagina, fermati prima di inserire informazioni e controlla attentamente l’indirizzo web. La richiesta di password, dati personali o codici della carta va valutata alla luce della destinazione raggiunta. Non usare lo sconto pubblicizzato come motivo per saltare questa verifica.
Se invece è arrivata una notifica di consegna, considera che nelle frodi segnalate vengono sfruttati anche i nomi di FedEx e Amazon. Non aprire il link quando il messaggio è sospetto e non inserire dati su una pagina senza averne verificato con attenzione l’indirizzo. Il nome riportato nella comunicazione non sostituisce questo controllo.