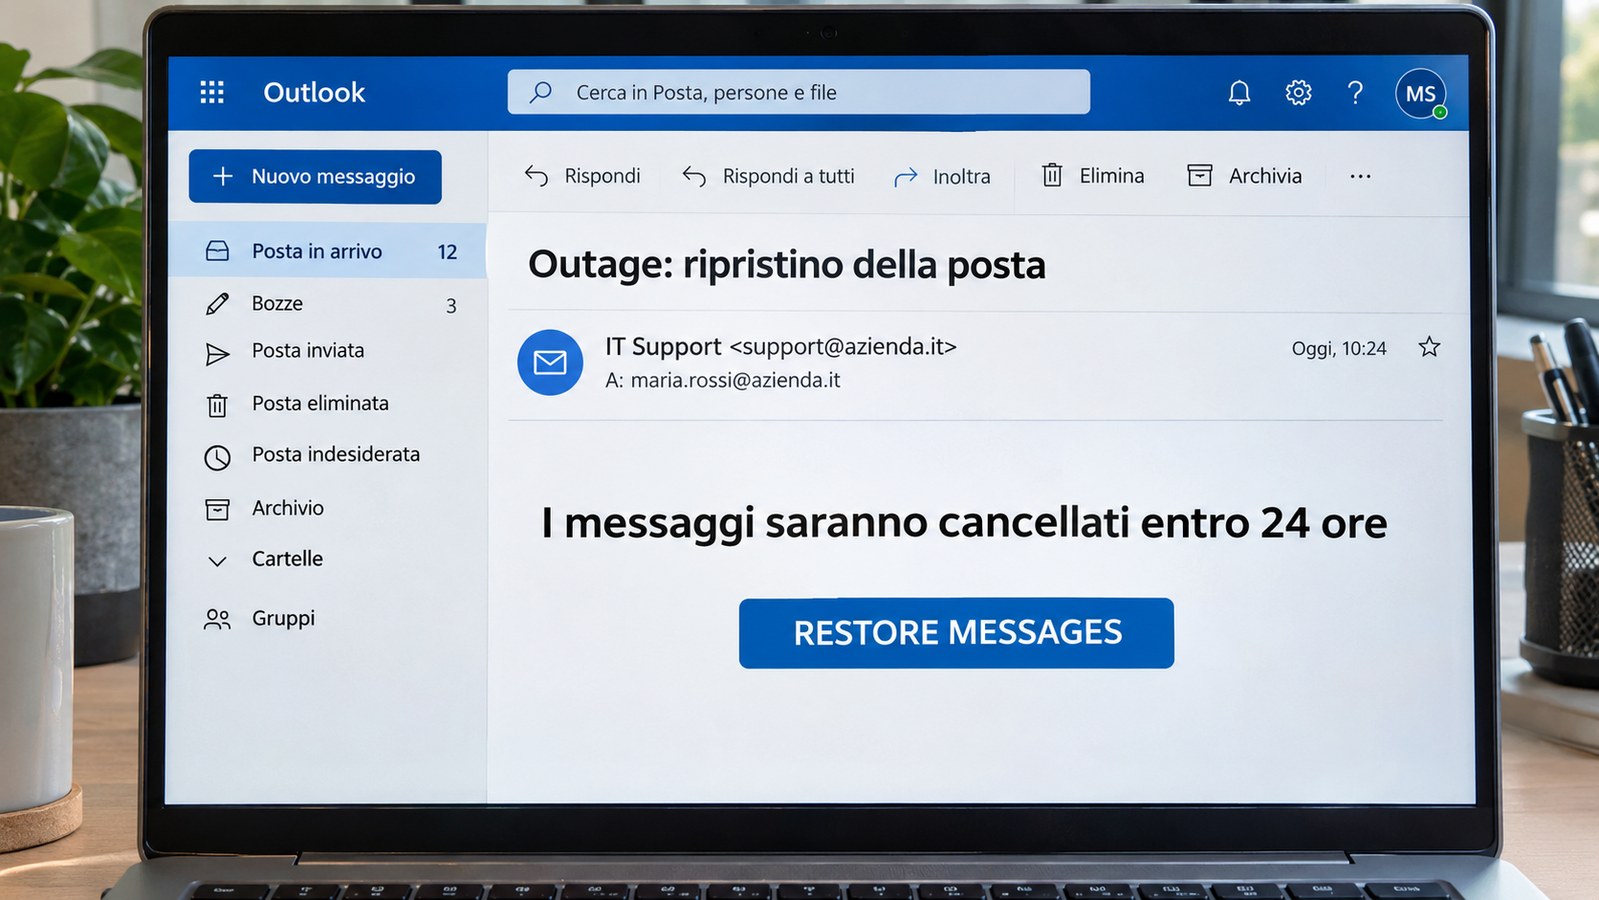
Arriva un’email che annuncia la cancellazione dei messaggi Microsoft 365 entro 24 ore e propone un pulsante per recuperarli: RESTORE MESSAGES. È il richiamo utilizzato da una campagna internazionale di phishing individuata da Microsoft Threat Intelligence, che sfrutta il disservizio della piattaforma per presentare falsi avvisi di ripristino della posta elettronica.
La campagna, osservata il 13 novembre 2026, utilizza false email di ripristino con collegamenti personalizzati diretti a un dominio estraneo a Microsoft. Per chi riceve l’avviso, il punto da verificare è quindi la destinazione del collegamento, senza lasciarsi guidare dalla minaccia di perdere la posta.
Che cosa contiene l’email che minaccia di cancellare i messaggi?
Il messaggio presenta il ripristino della posta come un intervento urgente. La scadenza annunciata è di 24 ore: entro quel termine, secondo il falso avviso, i messaggi verrebbero cancellati. Il pulsante RESTORE MESSAGES offre una risposta immediata alla minaccia, invitando il destinatario a usare il collegamento contenuto nell’email per salvare la propria corrispondenza.
Negli oggetti delle email compare la parola «Outage», che richiama il disservizio. I nomi visualizzati dei mittenti ricordano invece le notifiche aziendali. Questi elementi rendono il contenuto coerente con un avviso di servizio: il riferimento all’interruzione prepara la richiesta di ripristino, mentre il mittente visualizzato contribuisce a farla apparire come una comunicazione di lavoro.
Il collegamento tra disservizio e cancellazione è però parte del falso avviso. La campagna sfrutta il problema di Microsoft 365 per convincere il destinatario ad agire, ma la scadenza contenuta nell’email non va considerata una conferma dello stato della casella. Anche se il messaggio richiama un’interruzione del servizio, la verifica deve passare dai canali ufficiali Microsoft.
Dove porta il pulsante e quali dati sono a rischio?
I collegamenti personalizzati presenti negli avvisi conducono a un dominio estraneo a Microsoft. È questo il passaggio decisivo: l’email parla della posta Microsoft 365 e propone di ripristinarla, ma il pulsante porta fuori dai domini del servizio a cui fa riferimento. La promessa contenuta nel messaggio e la destinazione del collegamento non coincidono.
Il furto delle credenziali è considerato probabile, mentre la raccolta effettiva resta non confermata. Questa distinzione va mantenuta: le informazioni disponibili non permettono di descrivere come accertata una sottrazione di password né di indicare quali dati siano stati effettivamente raccolti attraverso la campagna. Il rischio riguarda le credenziali, ma l’esito della raccolta non è confermato.
Per il destinatario, l’indicazione è di non inserire credenziali nel sito aperto dall’avviso sospetto. La richiesta di ripristinare la posta non rende affidabile una pagina raggiunta attraverso quel pulsante. Prima di qualunque inserimento di dati, occorre fermarsi e verificare lo stato del servizio attraverso i canali ufficiali, senza usare il collegamento dell’email come accesso al ripristino.
Come si distingue l’avviso sospetto dal canale ufficiale?
Il nome visualizzato del mittente richiama le notifiche aziendali, ma questo richiamo non basta a riconoscere una comunicazione ufficiale. Nella campagna individuata, proprio l’aspetto del mittente accompagna il falso avviso. Anche la parola «Outage» nell’oggetto serve a collegare l’email al disservizio: descrive il tema del messaggio, senza dimostrarne l’autenticità.
La destinazione del collegamento offre invece un elemento concreto: il dominio è estraneo a Microsoft. Un avviso che parla di Microsoft 365 va quindi valutato anche per il luogo verso cui indirizza il destinatario. Non è sufficiente che il testo citi il servizio o che il pulsante prometta il recupero dei messaggi per considerare ufficiale il percorso proposto.
La verifica indicata è controllare lo stato del servizio attraverso i canali ufficiali Microsoft. Questo consente di separare il problema della disponibilità della posta dalla richiesta ricevuta nell’email. La minaccia delle 24 ore resta un contenuto dell’avviso sospetto e non deve diventare il motivo per affidarsi al sito collegato.
Che cosa fare se l’email è già arrivata?
Se il messaggio è nella casella, non usare il pulsante RESTORE MESSAGES per tentare il ripristino. Il comportamento da seguire parte da qui: interrompere il percorso suggerito dall’avviso e verificare lo stato di Microsoft 365 attraverso i canali ufficiali. La presenza della scadenza non cambia questa indicazione e non rende necessario seguire il collegamento ricevuto.
Se il collegamento è già stato aperto, non inserire credenziali nella pagina raggiunta. L’apertura del sito e la raccolta di dati sono passaggi distinti: le informazioni disponibili sulla campagna non permettono di affermare che un semplice accesso alla pagina abbia comportato un furto. Resta essenziale non proseguire con l’inserimento delle credenziali nel sito sospetto.
Microsoft dichiara che Defender for Office 365 blocca o mette in quarantena le email della campagna. È la protezione annunciata dall’azienda per questi messaggi. Se un avviso di questo tipo viene comunque visualizzato dal destinatario, l’indicazione resta verificare il servizio dai canali ufficiali Microsoft, senza affidare il recupero della posta al pulsante ricevuto.