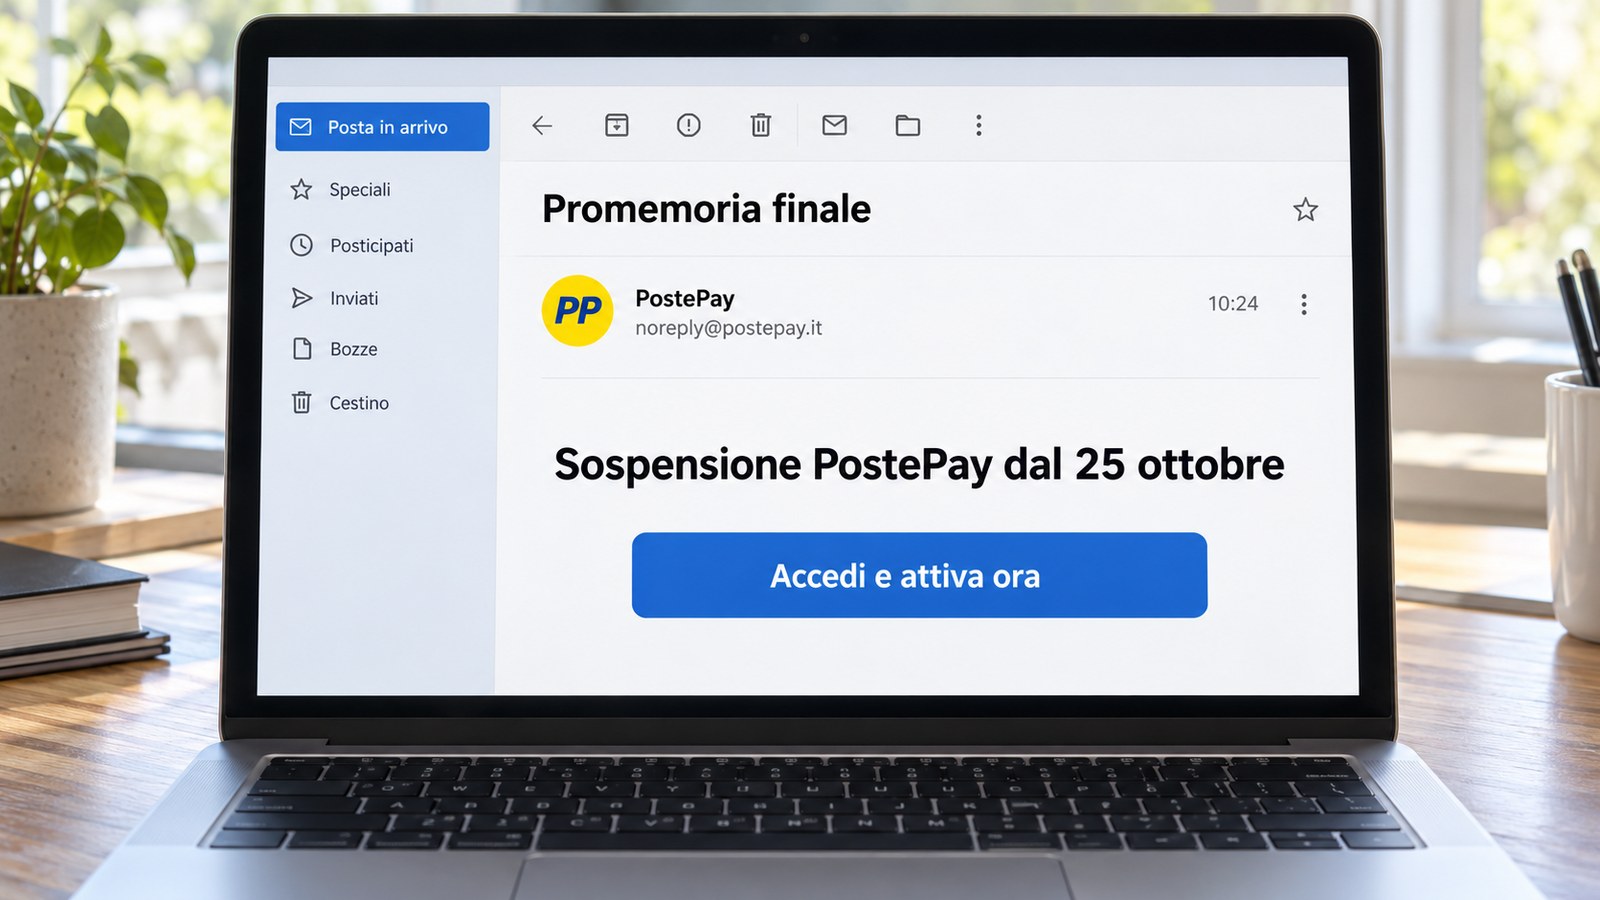
Un’email con oggetto “Promemoria finale” minaccia la sospensione della carta PostePay dal 25 ottobre e chiede di attivare un nuovo sistema di sicurezza. Come descrive Geopop, la falsa email contiene un pulsante che conduce a una pagina fraudolenta, costruita per imitare il sito di Poste Italiane. Il destinatario viene così invitato a consegnare credenziali e dati della carta attraverso una richiesta presentata come necessaria per continuare a utilizzarla.
Che cosa arriva nell’email sulla PostePay?
Il messaggio prende di mira chi utilizza una carta PostePay e sfrutta il nome di Poste Italiane. L’oggetto “Promemoria finale” presenta la comunicazione come l’ultimo avviso prima di una conseguenza concreta: la sospensione della carta dal 25 ottobre. La scadenza è parte della minaccia contenuta nell’email e serve a spingere il destinatario ad agire sulla richiesta ricevuta.
Nel testo vengono citati anche presunti tentativi di contatto telefonico. Questo riferimento fa apparire l’email come il seguito di comunicazioni precedenti, ma rimane un’affermazione del messaggio fraudolento. Non costituisce una conferma della sua provenienza da Poste Italiane e non rende autentica la richiesta di attivazione.
L’azione proposta è racchiusa nel pulsante “Accedi e attiva ora”. Il destinatario viene invitato ad aprirlo per attivare un nuovo sistema di sicurezza ed evitare la sospensione annunciata. La protezione della carta diventa quindi il motivo con cui viene richiesto l’accesso al collegamento. Per riconoscere il raggiro bisogna considerare insieme questi elementi: l’avviso finale, la scadenza, i contatti telefonici dichiarati e l’attivazione richiesta attraverso il pulsante.
Dove porta il pulsante e quali dati vengono chiesti?
Il pulsante non conduce al servizio di sicurezza annunciato: apre una pagina fraudolenta che imita il sito di Poste Italiane. Il passaggio dall’email al sito mantiene lo stesso pretesto. Chi ha aperto il collegamento pensando di proteggere la PostePay si trova davanti a una pagina che richiede informazioni di accesso e dati della carta.
Le richieste comprendono le credenziali, il numero della carta, la data di scadenza e il codice CVV. Non si tratta quindi soltanto di leggere un avviso sulla presunta sospensione. La pagina porta il destinatario a inserire informazioni personali e della carta nel sito contraffatto, mentre presenta l’operazione come parte dell’attivazione del sistema di sicurezza.
La richiesta potrebbe proseguire con i codici OTP utilizzati per autorizzare transazioni e pagamenti sul conto. Questo passaggio è una possibilità, mentre la raccolta di credenziali e dati della carta è già prevista dalla pagina fraudolenta descritta. Se vengono chiesti anche gli OTP, non vanno comunicati: la spiegazione legata alla sicurezza non cambia la funzione di quei codici.
Il punto da riconoscere è dunque il collegamento tra promessa e richiesta: l’email parla di proteggere la carta, ma il percorso aperto dal pulsante raccoglie proprio le informazioni che non devono essere consegnate.
Come distinguere questa richiesta dalle indicazioni di Poste Italiane?
Il confronto utile riguarda ciò che viene chiesto al destinatario. Nella pagina informativa citata dalla fonte, Poste Italiane avverte di non fornire dati, codici o denaro per mettere in sicurezza i risparmi. La falsa email utilizza invece la sicurezza come ragione per aprire un collegamento e inserire credenziali e dati della carta.
Questa differenza permette di valutare il contenuto della richiesta anche quando la pagina imita il sito di Poste Italiane. L’aspetto del sito non elimina il contrasto tra l’avvertimento dell’azienda e il comportamento richiesto dal messaggio. Una pagina che raccoglie quelle informazioni attraverso il pretesto della protezione della PostePay resta parte del percorso fraudolento.
Anche i presunti tentativi di contatto telefonico vanno letti nello stesso contesto. Sono richiamati dall’email per accompagnare la richiesta di attivazione, ma non modificano l’indicazione di non consegnare dati e codici. Lo stesso vale per la data di sospensione: la presenza di una scadenza precisa non dimostra che l’avviso sia autentico.
Non bisogna quindi trattare il nome di Poste Italiane o il riferimento alla sicurezza come una garanzia. In questo caso entrambi vengono impiegati per condurre il destinatario verso la pagina contraffatta.
Che cosa fare se il messaggio è già arrivato?
Se l’email è nella casella di posta, non cliccare sul collegamento o sul pulsante “Accedi e attiva ora”. La minaccia di sospensione non è un motivo per seguire il percorso indicato: è il contenuto con cui il messaggio cerca di ottenere l’apertura della pagina fraudolenta. Anche il richiamo ai contatti telefonici precedenti fa parte della stessa richiesta.
Se il collegamento è già stato aperto, non inserire credenziali, numero della carta, scadenza o CVV. La pagina chiede questi dati mentre imita il sito di Poste Italiane: proseguire nella compilazione significa fornire le informazioni richieste dal raggiro. L’invito ad attivare una protezione non giustifica la loro comunicazione.
Se la richiesta arriva ai codici OTP, non comunicarli. Sono codici utilizzati per autorizzare transazioni e pagamenti sul conto, anche se il percorso aperto dall’email li presenta all’interno di una procedura di sicurezza. La stessa attenzione vale se sono già stati inseriti altri dati: non bisogna aggiungere anche i codici richiesti successivamente.
Infine, non trasferire denaro per mettere in sicurezza i risparmi. L’avvertimento di Poste Italiane comprende anche questa eventualità: la protezione dei risparmi non deve diventare il motivo per consegnare denaro, così come non deve giustificare la comunicazione di credenziali, dati della carta o OTP.