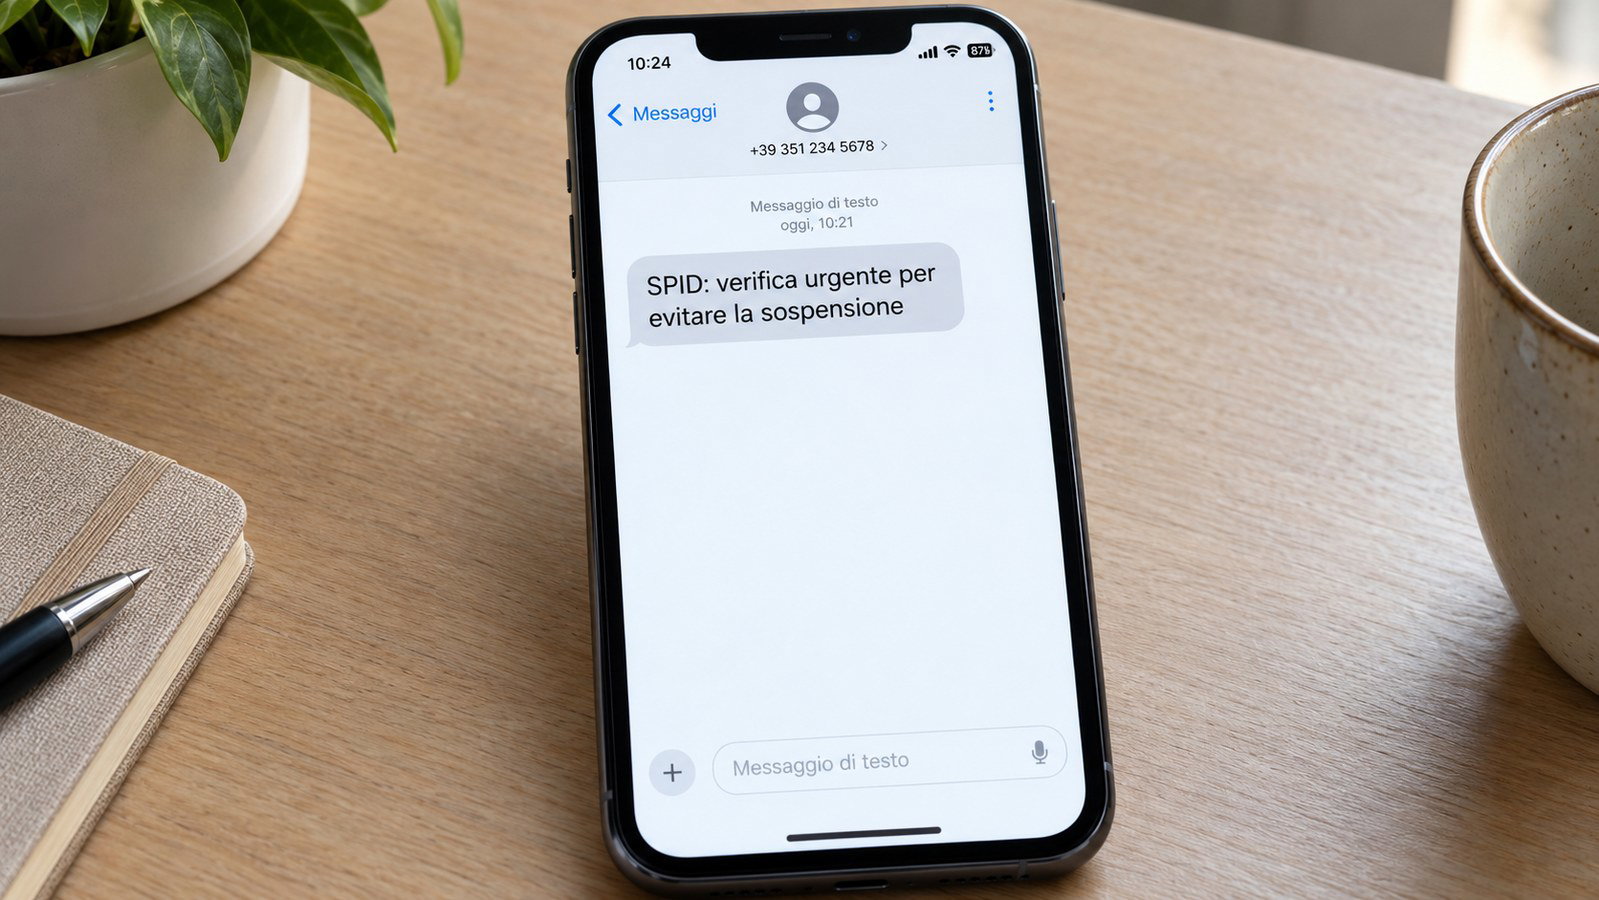
Un SMS annuncia un problema con i dati anagrafici dello SPID e invita a intervenire per evitare la sospensione dell’identità digitale. Come riportato nella notizia sui falsi SMS sullo SPID, il collegamento conduce a una pagina che imita quella di un gestore autorizzato e raccoglie credenziali e codici temporanei. Il messaggio può comparire anche nella conversazione già utilizzata per comunicazioni autentiche: ritrovarlo accanto a precedenti SMS del gestore non basta quindi a riconoscerlo come affidabile.
Che cosa dice l’SMS che minaccia la sospensione dello SPID?
Il messaggio presenta la verifica come una necessità urgente, legata a un errore nei dati anagrafici o alla sospensione dell’identità SPID. L’invito è a completare il controllo attraverso il collegamento ricevuto, così da evitare il blocco del profilo. Per chi usa l’identità digitale per i servizi della Pubblica Amministrazione, il richiamo alla sospensione riguarda uno strumento di accesso utilizzato anche per INPS, Agenzia delle Entrate e fascicolo sanitario elettronico.
La richiesta va letta insieme alla destinazione che propone: l’SMS non si limita ad annunciare un problema, ma indirizza il destinatario verso una pagina di verifica. È attraverso questo passaggio che l’allarme sul profilo diventa una richiesta di dati. Non bisogna cliccare sul collegamento per controllare se la sospensione sia reale, perché proprio quel collegamento porta al sito falso.
Anche la posizione del messaggio può trarre in inganno. L’SMS fraudolento può infatti apparire nella stessa conversazione dei veri gestori di identità o dei sistemi istituzionali. La presenza di comunicazioni autentiche nello storico non rende autentica anche la nuova richiesta: il contenuto che minaccia il blocco e il link proposto devono essere valutati senza affidarsi soltanto alla conversazione in cui compaiono.
Dove porta il link e quali dati vengono richiesti?
Il collegamento apre una pagina che imita i portali ufficiali di provider autorizzati come PosteID, Aruba o InfoCert. Il riferimento a questi gestori serve a presentare la schermata come un accesso collegato allo SPID. Il destinatario arriva così su un sito falso partendo da un messaggio che gli ha appena chiesto di risolvere con urgenza un problema alla propria identità digitale.
Nella falsa schermata di accesso vengono richiesti nome utente, password e codici temporanei OTP. Inserire queste informazioni significa consegnarle ai truffatori. La richiesta del codice OTP fa parte della sottrazione dei dati: non va interpretata come una conferma che la pagina sia ufficiale o che la verifica annunciata dall’SMS sia autentica. Anche questo codice rientra tra le informazioni da non inserire nelle pagine aperte dal messaggio.
Il rischio riguarda l’identità digitale con cui si entra nei servizi pubblici. Il controllo dello SPID permette di accedere al portale dell’INPS, all’Agenzia delle Entrate e al fascicolo sanitario elettronico. Per capire la portata della richiesta, quindi, occorre guardare oltre il generico invito a correggere i dati anagrafici: la pagina raccoglie le credenziali e i codici dell’identità utilizzata per quegli accessi.
Come si distingue la richiesta dal canale ufficiale?
Gli elementi familiari non sono sufficienti a verificare il messaggio. La conversazione può contenere SMS autentici e la pagina raggiunta può imitare il portale del proprio provider. Sono proprio questi gli aspetti descritti nella truffa: riconoscere il nome del gestore o ritrovare il messaggio nello storico abituale non risolve il dubbio sulla richiesta ricevuta.
Per controllare l’allarme bisogna raggiungere il gestore in modo indipendente, digitando manualmente il suo indirizzo ufficiale. Il punto è evitare che sia il collegamento contenuto nell’SMS a scegliere la pagina su cui effettuare la verifica. Se si vuole capire che cosa stia accadendo al proprio profilo, il riferimento deve essere il sito ufficiale del provider, aperto direttamente.
La distinzione riguarda quindi anche il percorso seguito per arrivare alla schermata di accesso. Una pagina aperta dal link che minaccia la sospensione resta la destinazione indicata da quel messaggio, anche quando richiama PosteID, Aruba o InfoCert. Per verificare l’allarme non occorre affidarsi a quella destinazione: l’indirizzo del gestore va digitato manualmente, senza usare il collegamento ricevuto come scorciatoia.
Cosa fare se il messaggio è già arrivato?
Se l’SMS è nella conversazione, non cliccare sul link che annuncia la sospensione dello SPID. L’urgenza dichiarata nel testo non cambia il modo in cui verificare la richiesta: apri direttamente il sito ufficiale del tuo gestore digitandone l’indirizzo. Anche quando il messaggio compare accanto a comunicazioni vere, evita di usare il suo collegamento per controllare lo stato del profilo.
Se hai già aperto la pagina, non inserire nome utente, password o codici OTP. L’apertura del collegamento e la compilazione della schermata sono passaggi distinti: la sottrazione descritta avviene quando i dati vengono consegnati attraverso il falso accesso. Non completare quindi la richiesta soltanto perché hai già seguito l’invito dell’SMS o perché la pagina richiama il tuo provider.
Se hai già compilato la schermata, le informazioni inserite sono quelle consegnate ai truffatori: nome utente, password e gli eventuali codici temporanei forniti. Non continuare a usare quella pagina per cercare conferme sull’esito della verifica. Per controllare il profilo, torna al gestore attraverso l’indirizzo ufficiale digitato manualmente, senza inserire altri codici o credenziali nella schermata raggiunta dal messaggio.