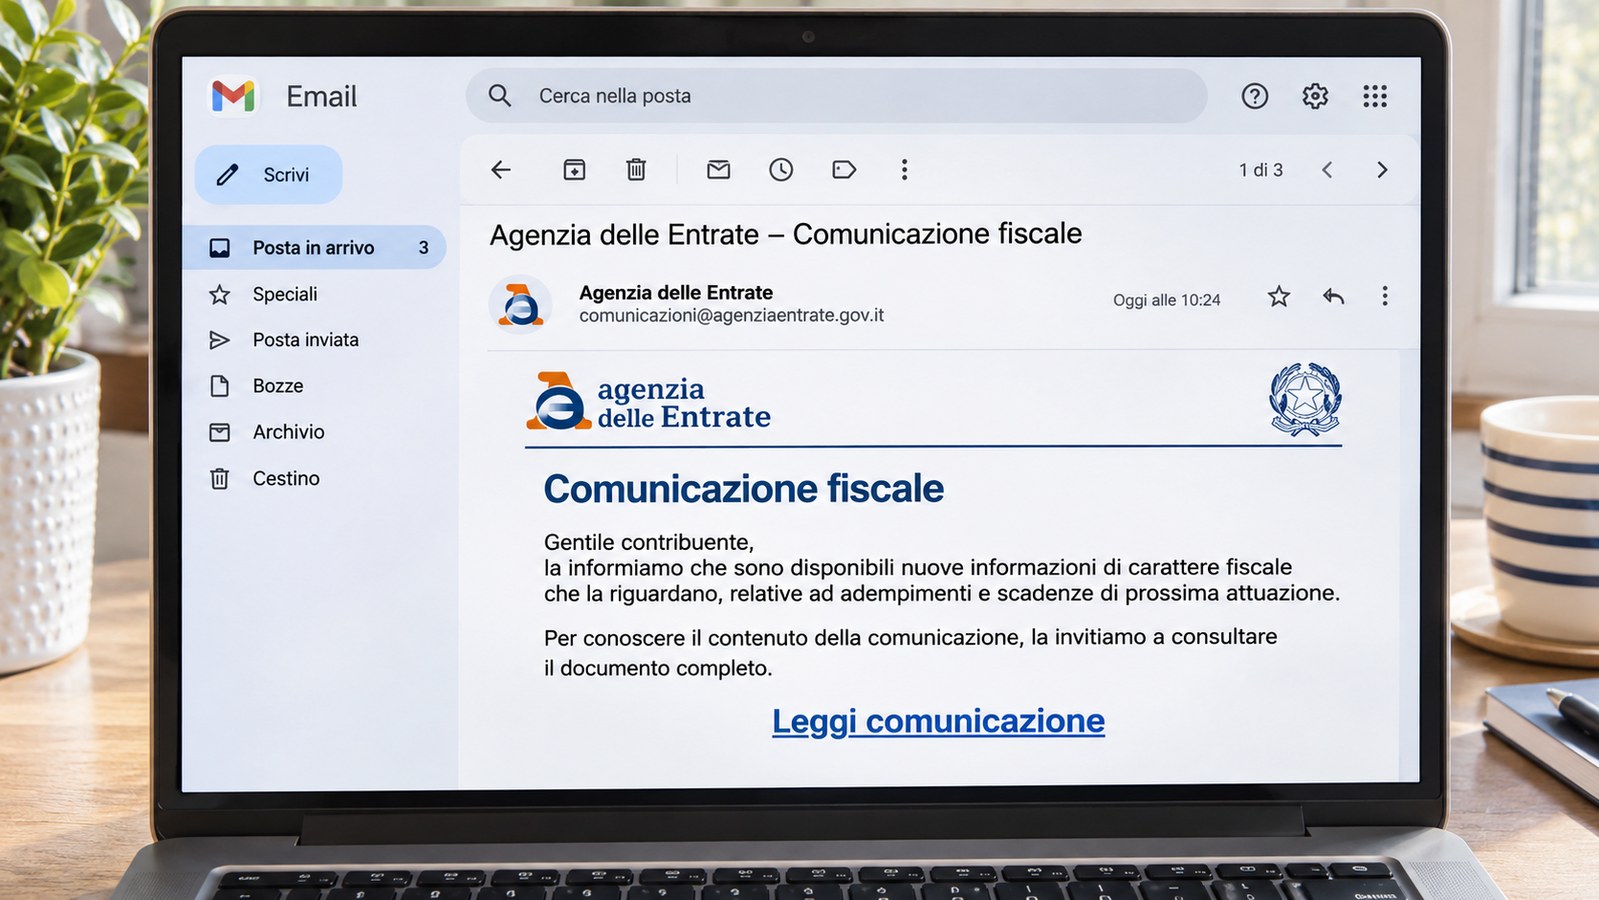
Arrivano email che simulano comunicazioni fiscali dell’Agenzia delle Entrate e utilizzano indebitamente il nome e i riferimenti dell’Amministrazione finanziaria. Come riporta la sintesi dell’avviso, l’Agenzia ha segnalato la campagna di phishing con l’Avviso del 2 novembre 2026. Per chi riceve una di queste comunicazioni, le indicazioni sono precise: non cliccare sui link, non inserire dati personali e verificare tramite siti istituzionali.
Che cosa arriva e perché sembra una comunicazione fiscale?
Il canale della campagna segnalata è l’email. Le false comunicazioni si presentano come messaggi fiscali attribuiti all’Agenzia delle Entrate: il punto da riconoscere è quindi l’attribuzione a un’amministrazione pubblica. Il nome dell’ente e i suoi riferimenti vengono utilizzati indebitamente, all’interno di una comunicazione che tenta di apparire riconducibile all’Amministrazione finanziaria.
Per il destinatario, questo significa che leggere il nome dell’Agenzia nella comunicazione non basta a stabilirne l’autenticità. È proprio quel richiamo a far parte della falsa presentazione segnalata. Occorre dunque distinguere ciò che l’email dichiara di essere dalla verifica della sua provenienza: una comunicazione attribuita all’ente non diventa ufficiale per il solo fatto di citarlo.
La segnalazione riguarda email che simulano comunicazioni fiscali, ma le informazioni disponibili non precisano un testo completo o un oggetto da cercare nella posta ricevuta. Non c’è quindi una formula specifica sulla quale basare il riconoscimento. Il fatto accertato è l’esistenza della campagna e l’uso indebito dei riferimenti dell’Agenzia: limitarsi a confrontare una singola parola non risolve il problema dell’autenticità.
Dove porta il link e quali dati vengono richiesti?
L’indicazione di non cliccare riguarda i link contenuti nelle false email fiscali. La sintesi della segnalazione non specifica gli indirizzi di destinazione né descrive le pagine eventualmente raggiunte. Non è quindi possibile indicare un sito preciso da riconoscere o una schermata particolare che permetta al lettore di identificare questa campagna attraverso il suo aspetto.
Anche sui dati occorre mantenere la stessa precisione: la raccomandazione è di non inserire dati personali, senza un elenco di informazioni specifiche richieste dalle false comunicazioni. Attribuire alla campagna una richiesta particolare aggiungerebbe un dettaglio non disponibile. Per chi ha ricevuto l’email, il riferimento utile resta l’indicazione generale sui dati personali, che non dipende dal riconoscimento di un singolo campo da compilare.
Il percorso proposto dal messaggio non va dunque usato come strumento per verificarlo. Aprire il collegamento per vedere che cosa chiede non corrisponde all’indicazione diffusa, che invita invece a non cliccare. La verifica raccomandata passa dai siti istituzionali: è lì che va cercato il riscontro della comunicazione, senza considerare il link dell’email una conferma della sua provenienza.
Come si distingue la falsa email dal canale ufficiale?
Il criterio indicato è la verifica attraverso i siti istituzionali. Questo sposta l’attenzione dal contenuto con cui il messaggio si presenta al riscontro presso la fonte istituzionale. Il nome dell’Agenzia e i riferimenti dell’Amministrazione finanziaria, essendo utilizzati indebitamente nella campagna, non possono costituire da soli la conferma che la comunicazione sia autentica.
Non emerge dalla sintesi una regola secondo cui qualsiasi email di argomento fiscale debba essere falsa. La segnalazione riguarda una campagna che simula comunicazioni attribuite all’Agenzia delle Entrate. La distinzione richiede quindi di non accettare automaticamente l’attribuzione dichiarata nel messaggio e di applicare la raccomandazione di verificare sempre tramite siti istituzionali.
Allo stesso modo, le informazioni disponibili non forniscono un elenco di mittenti autentici o falsi, né caratteristiche grafiche decisive. Non sarebbe corretto sostituire la verifica istituzionale con un dettaglio visivo o con una formula nel testo. Il punto utile per il lettore è che i riferimenti all’ente possono essere parte della simulazione: devono essere verificati, anziché diventare il motivo per fidarsi della comunicazione ricevuta.
Che cosa fare se l’email è già arrivata?
Se il messaggio è nella posta ricevuta, le indicazioni riportate nella sintesi si applicano direttamente: non cliccare sui collegamenti presenti nella falsa comunicazione e non inserire dati personali. Il fatto che l’email richiami una questione fiscale o si attribuisca all’Agenzia delle Entrate non modifica queste indicazioni. È precisamente quella presentazione a caratterizzare la campagna segnalata.
Il passaggio successivo indicato è verificare la comunicazione tramite siti istituzionali. La verifica serve a non fondare la fiducia soltanto su ciò che dichiara l’email. Non richiede di proseguire lungo il collegamento ricevuto: nella sintesi, l’invito a utilizzare i siti istituzionali accompagna quello a non cliccare sui link e a non fornire dati personali.
Per chi ha già aperto un link o inserito informazioni, la sintesi non riporta una procedura specifica di gestione delle conseguenze. Non consente quindi di stabilire, sulla sola base dell’apertura del messaggio o del collegamento, che cosa sia accaduto ai dati. Le informazioni disponibili permettono di identificare le condotte da evitare e il canale della verifica, ma non di formulare una diagnosi sul singolo caso.