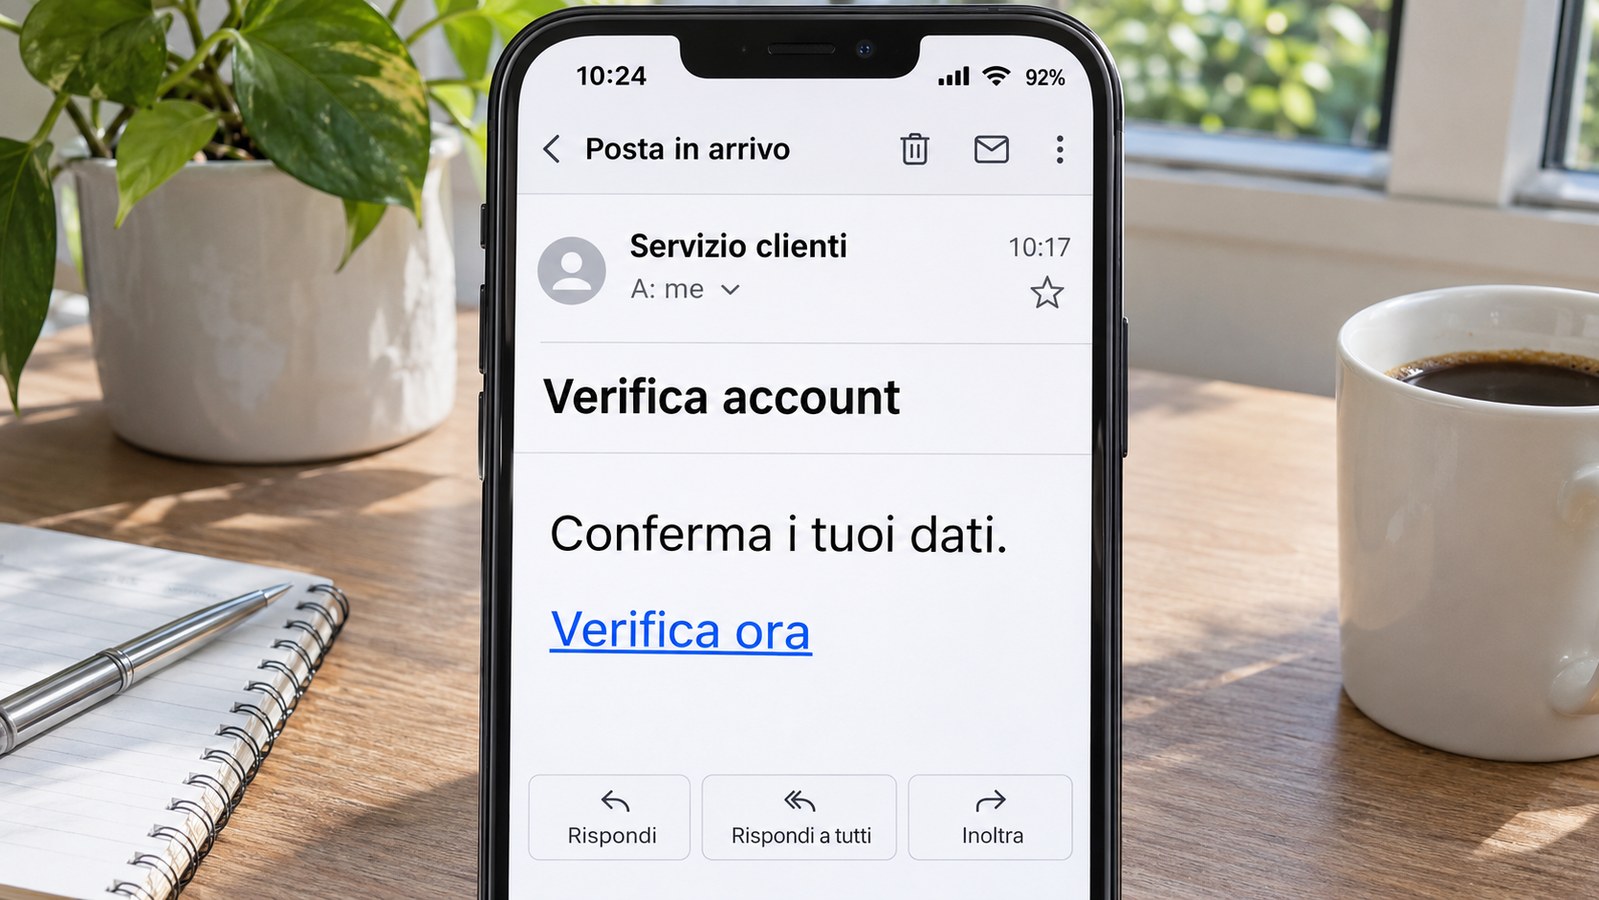
Un’email, un SMS o una notifica push che richiama un brand può essere una comunicazione sospetta. Il nome riconoscibile è l’elemento su cui possono fare leva i tentativi di phishing per ingannare chi legge, mettendo a rischio dati personali, account e pagamenti online. Per chi ha appena ricevuto un messaggio, il punto da chiarire è l’autenticità della richiesta prima di seguire un collegamento, comunicare informazioni o effettuare un pagamento.
Il contesto italiano comprende oltre 1,8 milioni di vittime di frodi ai conti correnti nell’ultimo anno e oltre 828 milioni di euro sottratti in quattro anni soltanto attraverso truffe online. Sono dati riferiti a periodi e ambiti diversi: non rappresentano il danno attribuibile a ogni messaggio sospetto o ai singoli brand citati nelle comunicazioni.
Che cosa può arrivare via email, SMS o notifica push?
Il primo elemento da osservare è la comunicazione ricevuta: il canale attraverso cui arriva, il nome che richiama e ciò che invita a fare. Email, SMS e notifiche push sospetti possono sfruttare nomi di brand per rendere credibile una richiesta. Riconoscere quel nome, però, non basta a stabilire che il messaggio provenga davvero dal servizio al quale sembra riferirsi.
L’analisi di Truffa.net ha esaminato le ricerche Google effettuate dagli utenti italiani dopo aver ricevuto messaggi sospetti e identifica i brand e i settori più frequentemente associati a tentativi di phishing nel 2026. Il punto di partenza dello studio è dunque il dubbio di chi riceve una comunicazione e cerca di comprenderne la natura.
Per il destinatario, quel dubbio richiede una verifica prima di agire. La presenza di un brand nella comunicazione non deve trasformarsi automaticamente in fiducia nella richiesta. Occorre considerare insieme il nome richiamato, il collegamento eventualmente presente e le informazioni o il pagamento richiesti, senza comunicare dati personali o credenziali in risposta a un messaggio sospetto.
Dove porta il link e quali dati chiede?
Quando il messaggio contiene un collegamento, la questione è capire quale destinazione propone e quale azione chiede al destinatario. Non seguire un link sospetto per scoprirlo: la verifica dell’autenticità deve precedere l’apertura. Il richiamo a un brand nel testo non è sufficiente per considerare attendibile anche il collegamento che accompagna la comunicazione.
Le richieste da valutare riguardano soprattutto le informazioni personali, le credenziali degli account e gli eventuali pagamenti. Sono gli ambiti esposti al rischio indicato per questi messaggi. Se la comunicazione chiede di fornire dati o credenziali, la risposta non va inviata finché resta sospetta; se richiede denaro, il pagamento non va effettuato prima di averne verificato l’autenticità.
Non è necessario completare l’azione richiesta per decidere di fermarsi. Il controllo riguarda proprio il passaggio tra la lettura del messaggio e ciò che viene chiesto di fare dopo. Un invito a seguire un collegamento non costituisce, da solo, una ragione per aprirlo; allo stesso modo, una richiesta di informazioni non dimostra che chi la presenta sia autorizzato a riceverle.
Come distinguere la richiesta dal canale ufficiale?
La distinzione centrale è tra il brand citato e l’autenticità della comunicazione. Sono due aspetti da tenere separati durante la verifica: il nome può essere riconoscibile, mentre la provenienza della richiesta resta da accertare. Per questo il confronto con il canale ufficiale del servizio deve avvenire senza affidarsi al collegamento sospetto ricevuto nel messaggio.
La verifica deve riguardare anche il contenuto della richiesta. Non basta riconoscere il servizio: occorre accertare che provenga effettivamente da quel servizio l’invito a comunicare dati, usare credenziali o pagare. Finché questo punto rimane incerto, restano valide le precauzioni indicate: non rispondere con informazioni personali, non seguire il link sospetto e non effettuare il pagamento richiesto.
Anche le ricerche degli altri utenti vanno lette nel loro contesto. Lo studio di Truffa.net riguarda ricerche successive alla ricezione di messaggi sospetti e associazioni con tentativi di phishing. Non offre, da solo, una conferma dell’autenticità della singola comunicazione che il lettore ha davanti: quella richiesta richiede comunque una verifica specifica.
Che cosa fare se il messaggio è già arrivato?
Se hai ricevuto la comunicazione, puoi fermarti prima dell’azione richiesta. La sola ricezione va distinta dall’eventuale risposta, dall’apertura del collegamento e dal pagamento: sono passaggi diversi. Le precauzioni riguardano ciò che scegli di fare con il messaggio, a partire dal non comunicare dati personali o credenziali quando la richiesta è sospetta.
- Non comunicare dati personali o credenziali in risposta al messaggio sospetto.
- Non seguire collegamenti sospetti ricevuti tramite email, SMS o notifiche.
- Non effettuare pagamenti richiesti da comunicazioni di cui non hai verificato l’autenticità.
Se il dubbio riguarda un pagamento, lascia la richiesta in sospeso durante la verifica. Se riguarda dati o credenziali, non inserirli come modo per capire se la comunicazione sia autentica. Il controllo deve precedere proprio la consegna delle informazioni o del denaro richiesti: ricevere il messaggio non obbliga a completare nessuna di queste azioni.