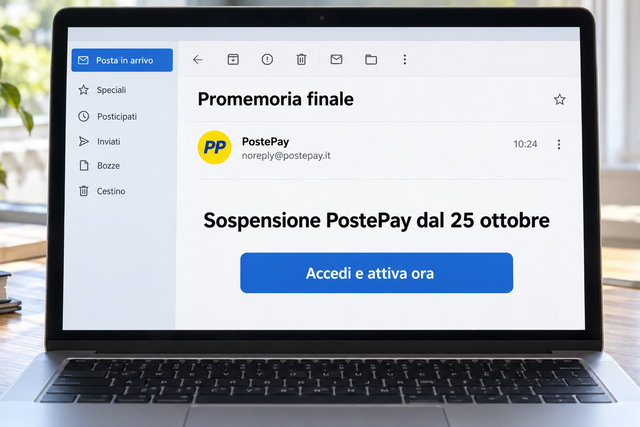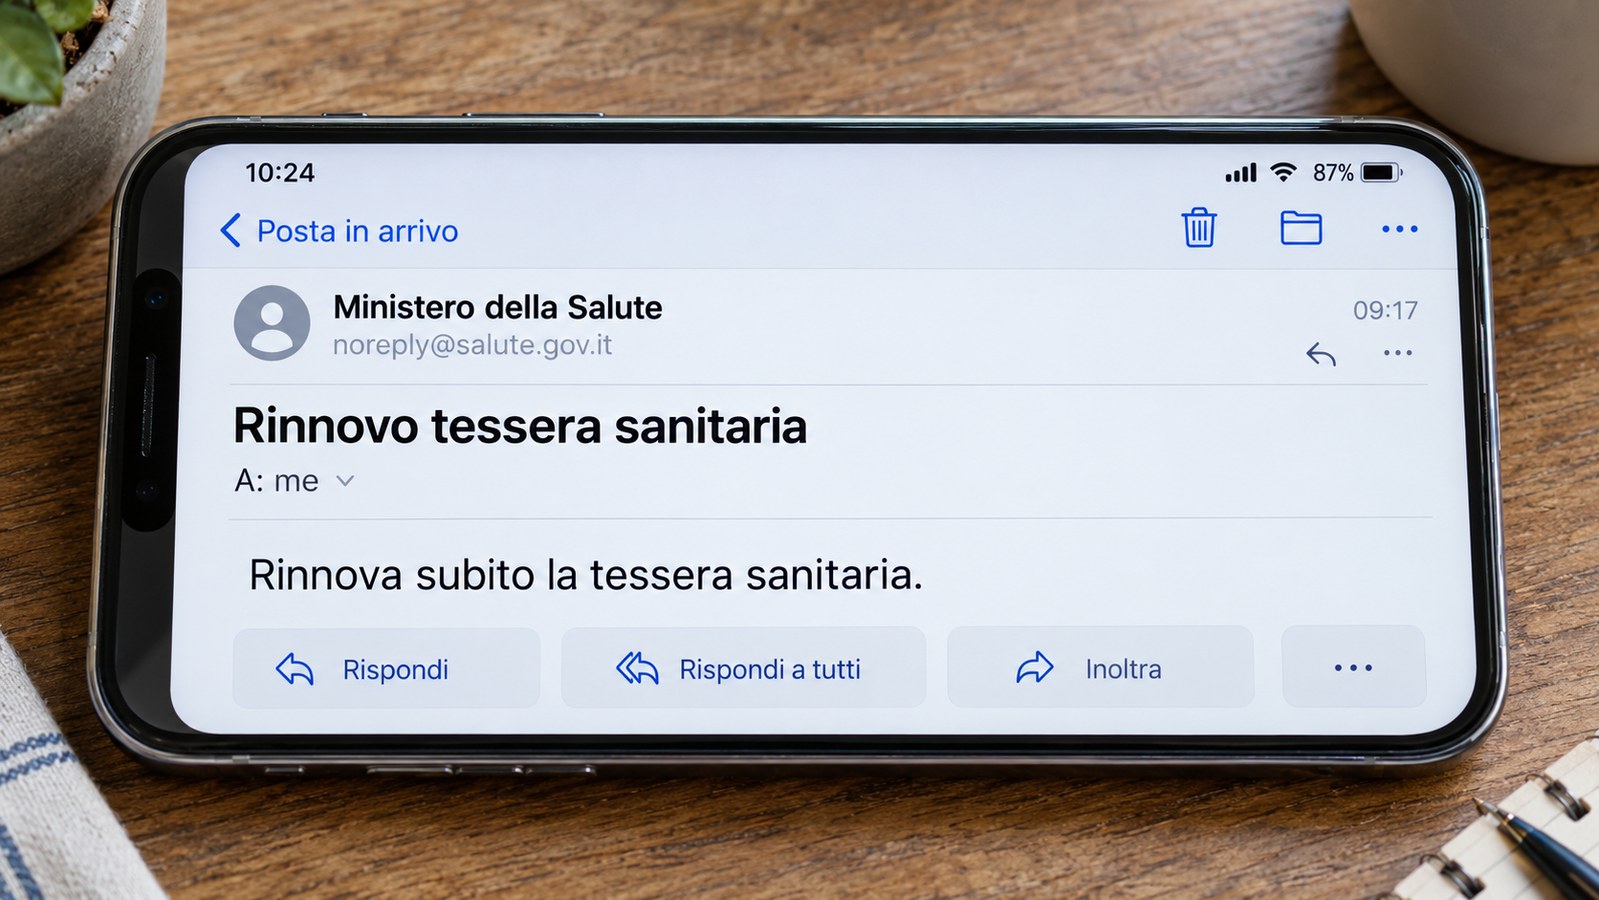
Un’email dal tono allarmante annuncia la scadenza della tessera sanitaria e invita a rinnovarla subito. È l’inizio del raggiro descritto nella pagina di Banco BPM: la richiesta presenta il rinnovo come urgente e cerca di ottenere l’attenzione del destinatario attraverso il timore di un’interruzione.
Il CERT-AgID, la squadra per la sicurezza informatica dell’Agenzia per l’Italia Digitale, ha lanciato l’allarme su più ondate di messaggi nel corso del 2026. L’obiettivo indicato è rubare dati personali per usarli a nome della persona coinvolta.
Che cosa annuncia l’email sulla tessera sanitaria?
Il contatto iniziale è un’email. Il suo contenuto ruota attorno a una scadenza della tessera sanitaria, presentata come ragione per intervenire subito. Per chi riceve il messaggio, la distinzione essenziale è tra ciò che l’email afferma e ciò che risulta effettivamente verificato: l’annuncio non dimostra da solo che occorra un rinnovo.
Il tono allarmante accompagna la richiesta di agire senza aspettare. Il richiamo a una possibile interruzione rafforza questa pressione, ma non consente di precisare quale conseguenza venga prospettata. Non bisogna quindi trasformare quel richiamo in una spiegazione certa degli effetti che avrebbe il mancato rinnovo.
Il riferimento alla tessera sanitaria è il tema attorno al quale viene costruito l’inganno. L’obiettivo dichiarato dell’operazione riguarda però i dati personali del destinatario. È questo collegamento tra un rinnovo annunciato come urgente e il furto di informazioni a rendere rilevante l’allarme per chi trova un’email simile nella propria casella.
La presenza di più ondate di messaggi nel 2026 descrive la ripetizione del fenomeno. Non permette invece di attribuire automaticamente a ogni email sulla tessera sanitaria lo stesso contenuto o la stessa provenienza. Il messaggio ricevuto deve essere valutato senza considerare il tema sanitario una garanzia di autenticità.
Dove porta la richiesta e quali dati cerca di ottenere?
Il risultato perseguito dal raggiro è il furto di dati personali, da utilizzare a nome della vittima. Questo è il punto concreto da tenere presente davanti alla richiesta di rinnovo: le informazioni eventualmente domandate non possono essere considerate necessarie soltanto perché l’email le collega alla tessera sanitaria.
Non è possibile indicare una destinazione precisa del collegamento, un indirizzo web da riconoscere o una schermata specifica. La descrizione disponibile dell’inganno identifica l’email iniziale e il suo obiettivo, ma non stabilisce il percorso successivo. Attribuire al messaggio un particolare sito significherebbe aggiungere un dettaglio non accertato.
Lo stesso limite riguarda i singoli dati richiesti. Il riferimento è ai dati personali, senza un elenco dei campi che il destinatario potrebbe trovarsi davanti. Non c’è quindi una lista di informazioni la cui presenza, o assenza, permetta da sola di riconoscere questa truffa.
La regola applicabile resta non condividere dati personali con contatti non verificati. Vale anche quando la richiesta viene presentata come parte del rinnovo: la finalità dichiarata nell’email non sostituisce la verifica del contatto che sta chiedendo le informazioni.
Come si distingue la richiesta da un canale ufficiale?
Il riferimento alla tessera sanitaria non basta a dimostrare che il mittente sia un interlocutore ufficiale. Nel raggiro descritto, proprio quel riferimento sostiene la richiesta urgente. Per il destinatario, riconoscere un argomento familiare e riconoscere un contatto verificato sono due valutazioni diverse.
Anche il tono deciso del messaggio non prova l’esistenza di un obbligo. L’invito a rinnovare subito è parte del contenuto da controllare, non una conferma della sua autenticità. L’urgenza annunciata non offre, da sola, una ragione sufficiente per affidare informazioni personali a chi scrive.
Non sono indicati elementi che consentano un confronto puntuale con una comunicazione ufficiale: mancano un mittente preciso, un dominio di destinazione e una procedura di rinnovo da confrontare. Non sarebbe quindi corretto affermare che basti controllare una particolare dicitura per risolvere ogni dubbio.
La distinzione utilizzabile è quella tra contatto verificato e contatto non verificato. Finché l’identità dell’interlocutore non è accertata, il richiamo alla scadenza non giustifica la condivisione dei dati. Nemmeno un eventuale pagamento va effettuato se a richiederlo è un contatto non verificato.
Che cosa fare se l’email è già arrivata?
Se hai ricevuto il messaggio, considera separatamente l’annuncio della scadenza e la richiesta di agire. Il primo è un’affermazione contenuta nell’email; la seconda cerca una tua risposta. Nessuno dei due elementi, da solo, dimostra che il contatto sia autorizzato a raccogliere informazioni personali.
Se non hai ancora condiviso dati, non comunicarli a un interlocutore non verificato. Il fatto che l’email sia già arrivata non cambia questa precauzione e non rende necessario completare la richiesta. La pressione a rinnovare subito resta un elemento del messaggio da valutare.
Se hai già inserito informazioni personali, l’invio precedente non rende affidabili le richieste successive. Non condividere altri dati con contatti non verificati e non effettuare pagamenti richiesti da questi interlocutori. Non è possibile stabilire dal solo messaggio se le informazioni siano già state utilizzate a tuo nome.
La richiesta di denaro non è indicata come un passaggio accertato di questo raggiro. Se compare nel contatto ricevuto, non va però considerata legittima per il solo collegamento con il rinnovo annunciato: anche in questo caso, la verifica dell’interlocutore resta necessaria prima di affidargli denaro.